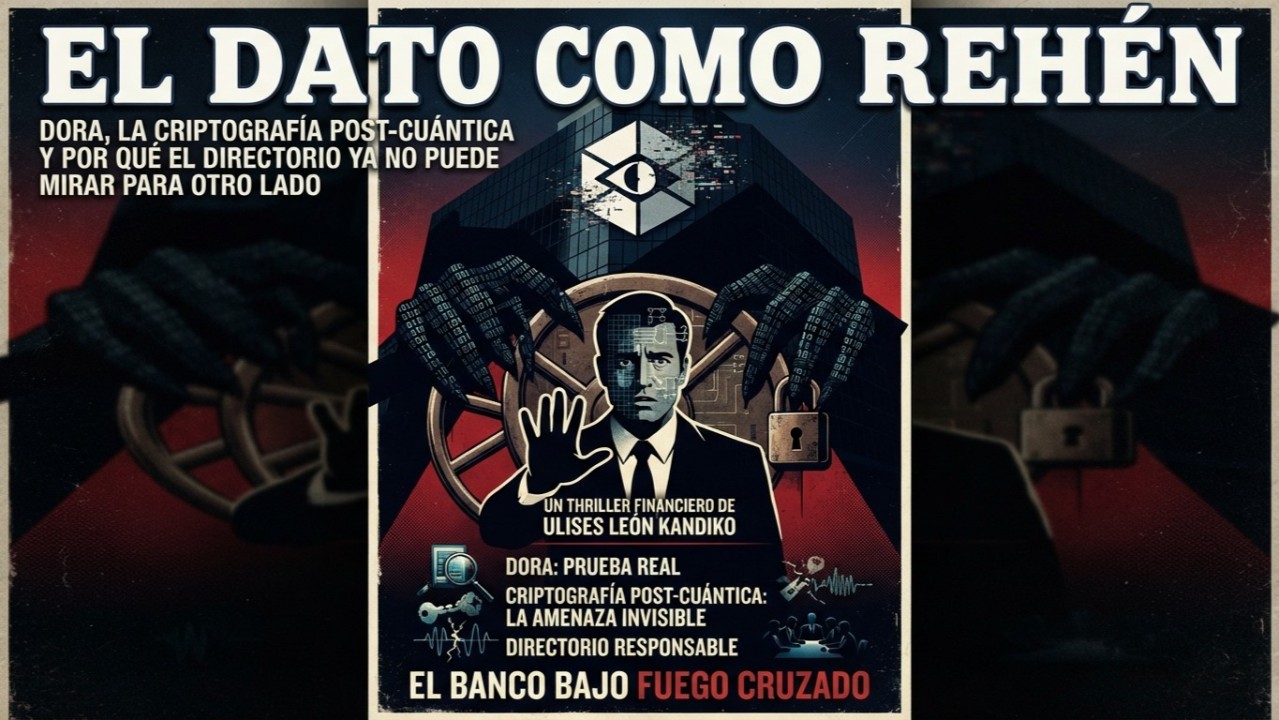
DORA, la criptografía post-cuántica y por qué el directorio ya no puede mirar para otro lado
“Si no podés medirlo, no podés gestionarlo.” — Peter Drucker
En marzo de 2026, el Banco Central de la República Argentina (BCRA) fue víctima de un ciberataque a gran escala atribuido al grupo Chronus Team. La operación comprometió al BCRA, a la Jefatura de Gabinete, a la Agencia Nacional de Discapacidad (ANDIS), y a dependencias de educación, salud y seguridad en Buenos Aires, Córdoba, Salta y Entre Ríos. Millones de registros sensibles del Estado argentino quedaron expuestos.
No es un caso periférico. Es el organismo que supervisa al sistema financiero argentino siendo vulnerado. La pregunta que ese ataque dejó flotando no la respondió ningún comunicado oficial: si el regulador no estaba preparado, ¿en qué posición queda el banco que él supervisa?
La respuesta está en tres temas que este artículo trabaja en profundidad: la regulación que ya aplica aunque el banco no lo sepa, la amenaza cuántica que ya está activa aunque el hardware no exista todavía, y el directorio que no puede seguir delegando lo que la ley le exige comprender.
DORA: ya no se revisan papeles, se exige prueba real
La Ley de Resiliencia Operativa Digital (DORA, por sus siglas en inglés) entró en vigor en la Unión Europea el 17 de enero de 2025. Aplica a bancos, aseguradoras, fondos de inversión, fintechs, plataformas de criptoactivos y sus proveedores de Tecnologías de la Información y las Comunicaciones (TIC), incluyendo empresas fuera de la UE que tengan operaciones europeas o servicios dirigidos a la UE.
En 2026, el período de tolerancia supervisora informal concluyó. Los reguladores pasaron de revisar documentación a exigir evidencia real en tiempo real: prueba demostrable de resiliencia, reportes automatizados y control auditable sobre el riesgo TIC. En noviembre de 2025, los supervisores europeos designaron 19 empresas como proveedores TIC críticos, una lista que incluyó a Amazon, Google e IBM. Los bancos que usan sus servicios ahora tienen un proveedor bajo supervisión directa europea.
Las penalidades son concretas. Los proveedores TIC críticos pueden ser multados con hasta el 1% de su facturación mundial diaria hasta lograr el cumplimiento. Las entidades financieras enfrentan sanciones de hasta el 2% del facturado anual mundial o 10 millones de euros, lo que sea mayor.
Peter Drucker lo anticipó décadas antes de que existiera DORA: lo que no se puede medir, no se puede gestionar. DORA obliga a tener un inventario completo de activos TIC, una estrategia documentada de resiliencia digital y mecanismos de reporte de incidentes significativos en menos de 24 horas. Todo eso requiere medir primero. El banco que no tiene ese inventario no está solo fuera de cumplimiento: está operando sin saber exactamente qué tiene que defender.
En Argentina, la Comunicación A 8280 del BCRA (2025) va en la misma dirección: oficializó como obligatorios los Lineamientos para la Respuesta y Recuperación ante Ciberincidentes (RRCI) para bancos, fintechs y sistemas de pago. El regulador argentino formalizó estándares de gobierno del riesgo cibernético que sus supervisados deben demostrar, no solo enunciar. El ataque al propio BCRA en marzo de 2026 demostró que el impulso llegó tarde.
El dato que ya fue robado: la extorsión pura
Sun Tzu escribió que la suprema excelencia en el arte de la guerra es vencer al enemigo sin combatir. Los grupos de ciberextorsión más activos de la región aprendieron esa lección antes que los equipos de seguridad bancaria.
Los incidentes de ransomware en América Latina crecieron un 78% en un solo año: de más de 250 en 2024 a más de 450 en 2025. El número de variantes casi se duplicó, de 48 a 79. Argentina absorbe el 13% de todas las víctimas de ransomware de la región, detrás de Brasil (30%) y México (14%).
Pero el dato más relevante no está en los números de ransomware. Está en el cambio de modelo. Los actores de amenaza latinoamericanos más sofisticados están eliminando la fase de cifrado para enfocarse exclusivamente en la exfiltración masiva de datos. Ya no bloquean sistemas. Roban bases de datos completas de clientes y amenazan con publicarlas. La diferencia es crítica: contra el cifrado, los backups son una defensa viable. Contra la exfiltración de datos, no hay backup que proteja el dato que ya salió.
Para un banco, eso significa tres tipos de pérdida que ocurren al mismo tiempo: multas regulatorias por incumplimiento de protección de datos, pérdida de clientes de alta renta cuya posición de activos quedó expuesta, y daño reputacional que ninguna relación pública puede revertir en el corto plazo. El fraude con malware móvil creció un 113% en la región durante 2024. El phishing representa el 100% de los ataques registrados en el sector financiero argentino según la guía de ciberseguridad empresarial elaborada por Innovación Digital 360. El dato que más sorprende no es el 113%. Es el 100%.
La amenaza que ya llegó aunque el hardware no exista: criptografía post-cuántica
Benjamin Franklin escribió que una onza de prevención vale una libra de cura. El 11 de septiembre de 2026, Forbes Council publicó lo que los especialistas venían anticipando: la criptografía post-cuántica (PQC, por sus siglas en inglés) está dejando de ser una opción para el sector financiero global y se está convirtiendo en una obligación.
El argumento central es técnico pero sus consecuencias son inmediatas: los ordenadores cuánticos suficientemente potentes como para romper los algoritmos de cifrado actuales aún no existen. Pero los adversarios no están esperando. Ya están ejecutando lo que los especialistas llaman “harvest now, decrypt later”: capturan datos cifrados hoy, los almacenan, y esperan a tener el hardware para descifrarlos en el futuro. Los contratos de crédito, archivos de clientes y registros regulatorios que deben mantenerse confidenciales por años o décadas ya están en riesgo.
Los plazos son concretos y ningún análisis latinoamericano los está comunicando a nivel ejecutivo. El Instituto Nacional de Estándares y Tecnología de EEUU (NIST) finalizó en agosto de 2024 sus primeros tres estándares de PQC: FIPS 203, FIPS 204 y FIPS 205. NIST planea deprecar los algoritmos RSA-2048 y de Criptografía de Curva Elíptica (ECC) de 128 bits antes de 2030. La Agencia de Seguridad Nacional de EEUU (NSA) estableció el plazo de enero de 2027 para nuevos sistemas de seguridad nacional. El Comité de Basilea y el Banco Central Europeo ya emiten orientaciones sobre riesgo cuántico para bancos.
El cuello de botella operativo es la cripto-agilidad: la capacidad de rotar algoritmos criptográficos con rapidez ante un compromiso. Los sistemas que codifican algoritmos de forma rígida o que requieren actualizaciones de firmware no pueden pivotar en los plazos relevantes. Un banco que no comenzó su inventario criptográfico en 2026 va a estar migrando en crisis. Y una migración PQC no es un parche de software: es una revisión arquitectónica completa de todos los sistemas que usan cifrado.

El directorio que no puede decir que no sabía
Warren Buffett dijo que el riesgo viene de no saber lo que uno está haciendo. DORA convirtió esa intuición en obligación legal: la soberanía digital es ahora un tema del directorio, no solo de cumplimiento.
El Director de Seguridad de la Información (CISO, por sus siglas en inglés) reporta vulnerabilidades. El Director de Tecnología de la Información (CIO, por sus siglas en inglés) reporta sistemas. El directorio necesita escuchar un idioma distinto: el de las pérdidas monetarias concretas. El puente entre los tres es el marco FAIR (Factor Analysis of Information Risk, o Análisis Factorial del Riesgo de Información, en español), que traduce la exposición técnica a pérdidas monetarias directas y permite tomar decisiones de inversión en seguridad con la misma lógica que cualquier otra decisión de riesgo financiero.
El costo promedio de un breach en el sector financiero global es hoy de USD 6,08 millones, según el informe IBM Cost of a Data Breach 2026. Ese número no incluye el daño reputacional ni la pérdida de clientes de largo plazo. Para un banco argentino mediano, es un evento capaz de alterar sus métricas de capital.
Lo que DORA y la Comunicación A 8280 del BCRA exigen al directorio es concreto: demostrar que la institución puede responder tres preguntas con evidencia. ¿Sabemos exactamente qué activos TIC tenemos y cuáles están en riesgo? ¿Tenemos un inventario criptográfico que incluya los algoritmos que vencen antes de 2030? ¿Podemos demostrar que nuestros proveedores de terceros están bajo los mismos estándares que nosotros?
El 70% de las organizaciones a nivel mundial experimentó al menos un incidente de ciberseguridad vinculado a un tercero proveedor en el último año. El banco que no puede responder afirmativamente las tres preguntas anteriores no conoce su exposición real. Y lo que no se puede medir, como dijo Drucker, no se puede gestionar.
CERRANDO IDEAS
En WarGames, la película de 1983, el supercomputador WOPR aprende una sola lección después de simular miles de escenarios de guerra nuclear: el único movimiento ganador es no jugar. El riesgo cibernético no tiene esa salida. En el sistema financiero digital, nadie puede no jugar. No hay opción de desconectarse, de operar fuera del ecosistema tecnológico, de volver a los registros en papel. La única decisión real que tiene el directorio es si va a jugar preparado o si va a jugar improvisando.
El BCRA fue hackeado en marzo de 2026. Millones de registros del Estado argentino quedaron expuestos. Los algoritmos de cifrado que protegen las comunicaciones bancarias tienen fecha de vencimiento antes de 2030. Los adversarios ya están recolectando datos cifrados para descifrarlos cuando tengan el hardware. Los grupos de extorsión ya abandonaron el ransomware tradicional porque los backups lo neutralizan. DORA ya aplica. La Comunicación A 8280 del BCRA ya es obligatoria. Y el 100% de los ataques registrados en el sector financiero argentino fue de phishing.
Proverbios 22:3 lo dijo hace tres mil años con una precisión que ningún informe de ciberseguridad superó: “El prudente ve el peligro y se aparta; el simple sigue adelante y sufre el daño.” El directorio que todavía no tiene su inventario criptográfico, que no sabe si sus proveedores TIC están bajo estándar DORA, que no puede cuantificar el costo de un breach en términos financieros directos, no es simple por falta de información. Lo es por falta de decisión.
*CEO & Founder GS2 | Seguridad Estratégica, Inteligencia Aplicada y Gestión de Riesgos | Asesoría para Empresas, Finanzas e Infraestructura Crítica
No dejes que el algoritmo oculte las noticias. Si confías en este sitio para obtener información confiable, por favor dedica un momento a seleccionarnos como tu fuente preferida en Google: haz clic aquí y marca el casillero o pulsa el botón de TotalNewsAgency.com para ver siempre nuestras noticias verificadas en tus preferencias.